


Hai tường lửa thế hệ mới (NGFW) có thể cùng ghi một con số thông lượng trên data sheet, nhưng kết quả có thể khác nhau khi bật kiểm tra TLS, chống malware và IPS cùng lúc. Kiểm thử hiệu năng tường lửa có ý nghĩa khi con số được đo trong đúng cấu hình thiết bị sẽ chạy thật, với lưu lượng giống mạng thật, và kèm đủ thông tin để người khác lặp lại được phép đo.
Bài này giải thích RFC 9411 — phương pháp đo hiệu năng thiết bị bảo mật mạng mà IETF công bố tháng 3/2023 — yêu cầu gì, và một bài test như vậy được dựng ra sao bằng Keysight BreakingPoint: thành phần test nào dùng cho việc gì, lưu lượng “thật” nghĩa là gì, và chọn nền tảng chạy như thế nào.
Vì sao kiểm thử hiệu năng tường lửa cần một phương pháp chung?
Vì một con số thông lượng không kèm cấu hình và loại lưu lượng thì khó so sánh công bằng. Tường lửa thế hệ mới không chỉ chuyển gói: nó giải mã TLS, đối chiếu chữ ký tấn công, quét malware, lọc web. Chính RFC 9411 lưu ý rằng không bật một tính năng bảo mật được khuyến nghị có thể làm thay đổi hiệu năng đo được, nên cùng một thiết bị có thể cho những con số khác nhau tuỳ tính năng nào đang chạy và loại lưu lượng nào đi qua.
RFC 9411 (Benchmarking Methodology for Network Security Device Performance) viết ra để giải quyết đúng chỗ này. Theo phần tóm tắt của chính tài liệu, mục tiêu là cải thiện “applicability, reproducibility, and transparency” của phép đo và đưa phương pháp về sát các tình huống ứng dụng lớp 7 hiện nay. RFC 9411 áp dụng cho NGFW và NGIPS, và thay thế RFC 3511 — phương pháp cũ cho tường lửa.
Với nhà sản xuất thiết bị mạng, trung tâm dữ liệu hay nhà cung cấp dịch vụ, lợi ích thực tế là một ngôn ngữ chung: khi đọc một báo cáo có ghi “theo RFC 9411”, bạn biết cần tìm những thông tin gì trong đó và có thể đòi hỏi những thông tin còn thiếu.
RFC 9411 yêu cầu gì trước khi bắt đầu đo?
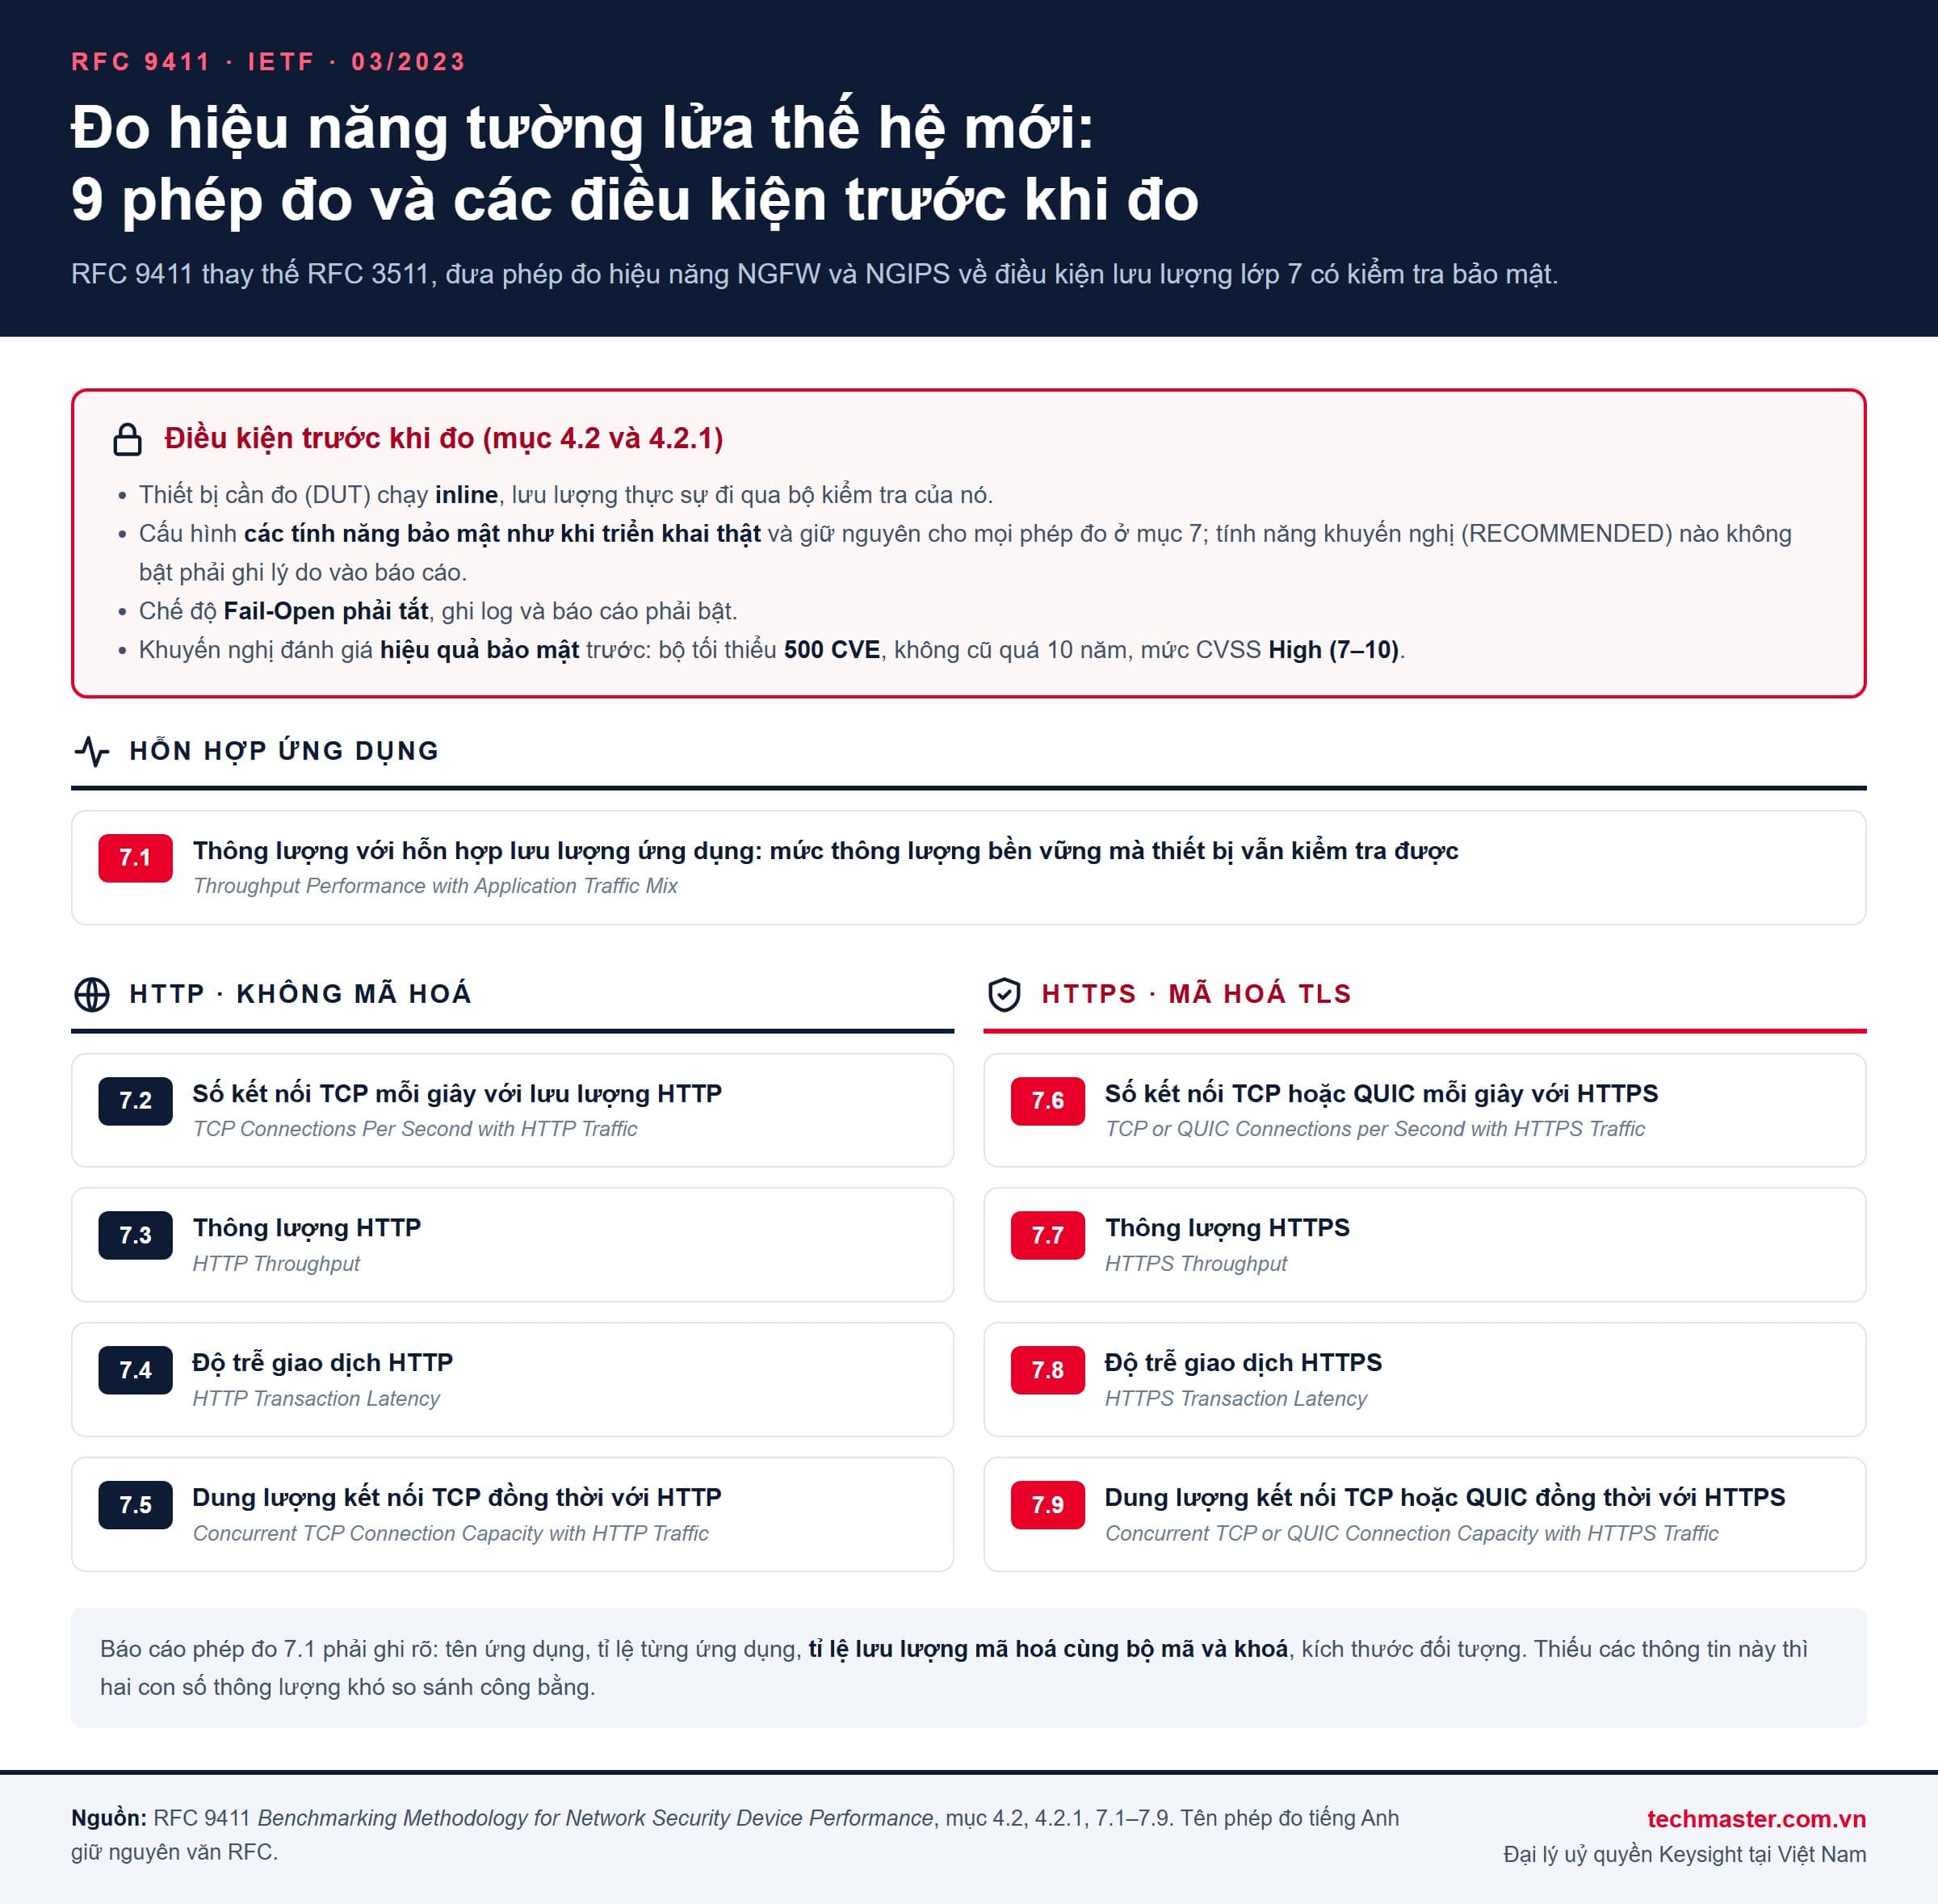
Yêu cầu quan trọng nhất nằm ở mục 4.2, trước mọi phép đo: thiết bị cần đo (DUT) phải chạy ở chế độ inline để lưu lượng thực sự đi qua bộ kiểm tra của nó, và phải được cấu hình với cùng các tham số và tính năng bảo mật như khi triển khai thật hoặc như một triển khai điển hình. Cấu hình đó giữ nguyên cho mọi phép đo ở mục 7.
- Tính năng khuyến nghị nào không bật phải ghi lý do. Với NGFW, RFC xếp kiểm tra TLS, IDS/IPS, chống spyware, chống virus, chống botnet, chống né tránh (anti-evasion) và nhận diện ứng dụng vào nhóm khuyến nghị (RECOMMENDED); lọc web, DLP, chống DDoS và xác thực chứng chỉ là tuỳ chọn (OPTIONAL). Nếu một tính năng khuyến nghị không bật, lý do phải nằm trong báo cáo kết quả, kèm ghi chú rằng việc không bật có thể ảnh hưởng tới hiệu năng.
- Chế độ Fail-Open phải tắt, ghi log và báo cáo phải bật trên thiết bị cần đo.
- Cấu hình phải được công bố cùng kết quả, gồm mô tả mọi tính năng đang bật.
- Nên đánh giá hiệu quả bảo mật trước. Mục 4.2.1 khuyến nghị kiểm tra xem các tính năng bảo mật đã cấu hình có thực sự phát hiện và chặn được tấn công hay không, như điều kiện tiên quyết cho các phép đo hiệu năng. Bộ lỗ hổng dùng để đánh giá nên gồm tối thiểu 500 CVE, không cũ hơn 10 năm tính tới năm hiện tại, tập trung vào phần mềm doanh nghiệp đang dùng, mức CVSS High (7–10). Nếu bỏ qua bước này, báo cáo phải giải thích hệ quả.
Nói cách khác, nếu ai đó nới lỏng chính sách bảo mật để lấy con số đẹp hơn khi kiểm thử hiệu năng tường lửa, RFC 9411 buộc điều đó phải hiện ra trong báo cáo.
Chín phép đo của RFC 9411 đo những gì?
Mục 7 của RFC 9411 định nghĩa chín phép đo dùng để kiểm thử hiệu năng tường lửa thế hệ mới và NGIPS. Phép đo đầu tiên dùng hỗn hợp ứng dụng, tám phép còn lại chia đều cho lưu lượng không mã hoá và có mã hoá:
- 7.1 — Thông lượng với hỗn hợp lưu lượng ứng dụng (Throughput Performance with Application Traffic Mix): mục tiêu là tìm thông lượng bền vững mà thiết bị vẫn kiểm tra được, với một hỗn hợp ứng dụng phù hợp tình huống sử dụng.
- 7.2 tới 7.5 — HTTP: số kết nối TCP mỗi giây, thông lượng HTTP, độ trễ giao dịch HTTP, dung lượng kết nối TCP đồng thời.
- 7.6 tới 7.9 — HTTPS: số kết nối TCP hoặc QUIC mỗi giây, thông lượng HTTPS, độ trễ giao dịch HTTPS, dung lượng kết nối TCP hoặc QUIC đồng thời.
Phép đo 7.1 đáng đọc kỹ vì nó quyết định con số có so sánh được hay không. Báo cáo phải ghi rõ tên các ứng dụng và giao thức lớp 7, tỉ lệ của từng ứng dụng, tỉ lệ lưu lượng mã hoá cùng bộ mã và khoá đã dùng, và kích thước đối tượng. Nếu thiết bị chạy mà không bật kiểm tra TLS, báo cáo phải giải thích điều đó ảnh hưởng thế nào tới phần lưu lượng mã hoá trong hỗn hợp.
Quy trình đo 7.1 có ba bước: chạy ở mức khởi đầu bằng 10% “thông lượng kiểm tra mục tiêu” để xác nhận thiết bị đạt tiêu chí; chạy ở đúng mức mục tiêu; nếu bước 2 không đạt mục tiêu hoặc không thoả tiêu chí thì lặp để tìm mức thông lượng cao nhất vẫn đạt tiêu chí. Nếu bước 1 không đạt tiêu chí thì không được sang bước 2. Tiêu chí hợp lệ được theo dõi suốt giai đoạn duy trì tải, trong đó số giao dịch ứng dụng thất bại và số kết nối TCP bị thiết bị ngắt bằng RST bất thường đều phải dưới 0,001% (1 trên 100.000). Chỉ số bắt buộc phải báo cáo là thông lượng đã kiểm tra (inspected throughput) và số giao dịch ứng dụng mỗi giây.
Còn phần đánh giá hiệu quả bảo mật ở Phụ lục A gửi lưu lượng CVE trong lúc lưu lượng nền đang ở giai đoạn duy trì, tức là kiểm tra khả năng chặn tấn công khi thiết bị đang xử lý tải.
Kiểm thử hiệu năng tường lửa bằng BreakingPoint được dựng như thế nào?
Một bài test trong BreakingPoint được lắp từ các thành phần test, đặt trong môi trường mạng (Network Neighborhood) và load profile, rồi phát lưu lượng qua thiết bị cần đo. Keysight BreakingPoint là nền tảng mô phỏng lưu lượng ứng dụng và tấn công. Theo data sheet 3120-1270, nó mô phỏng lưu lượng hợp lệ, DDoS, exploit, malware và fuzzing để kiểm chứng hạ tầng bảo mật, với mục đích nêu rõ gồm tối ưu NGFW, IPS và các thiết bị bảo mật khác, và kiểm chứng khả năng phòng thủ DDoS. Techmaster phân phối giải pháp kiểm thử bảo mật Keysight BreakingPoint tại Việt Nam.
Một bài test được lắp từ các thành phần test (test components), quản lý chung trên một giao diện web:
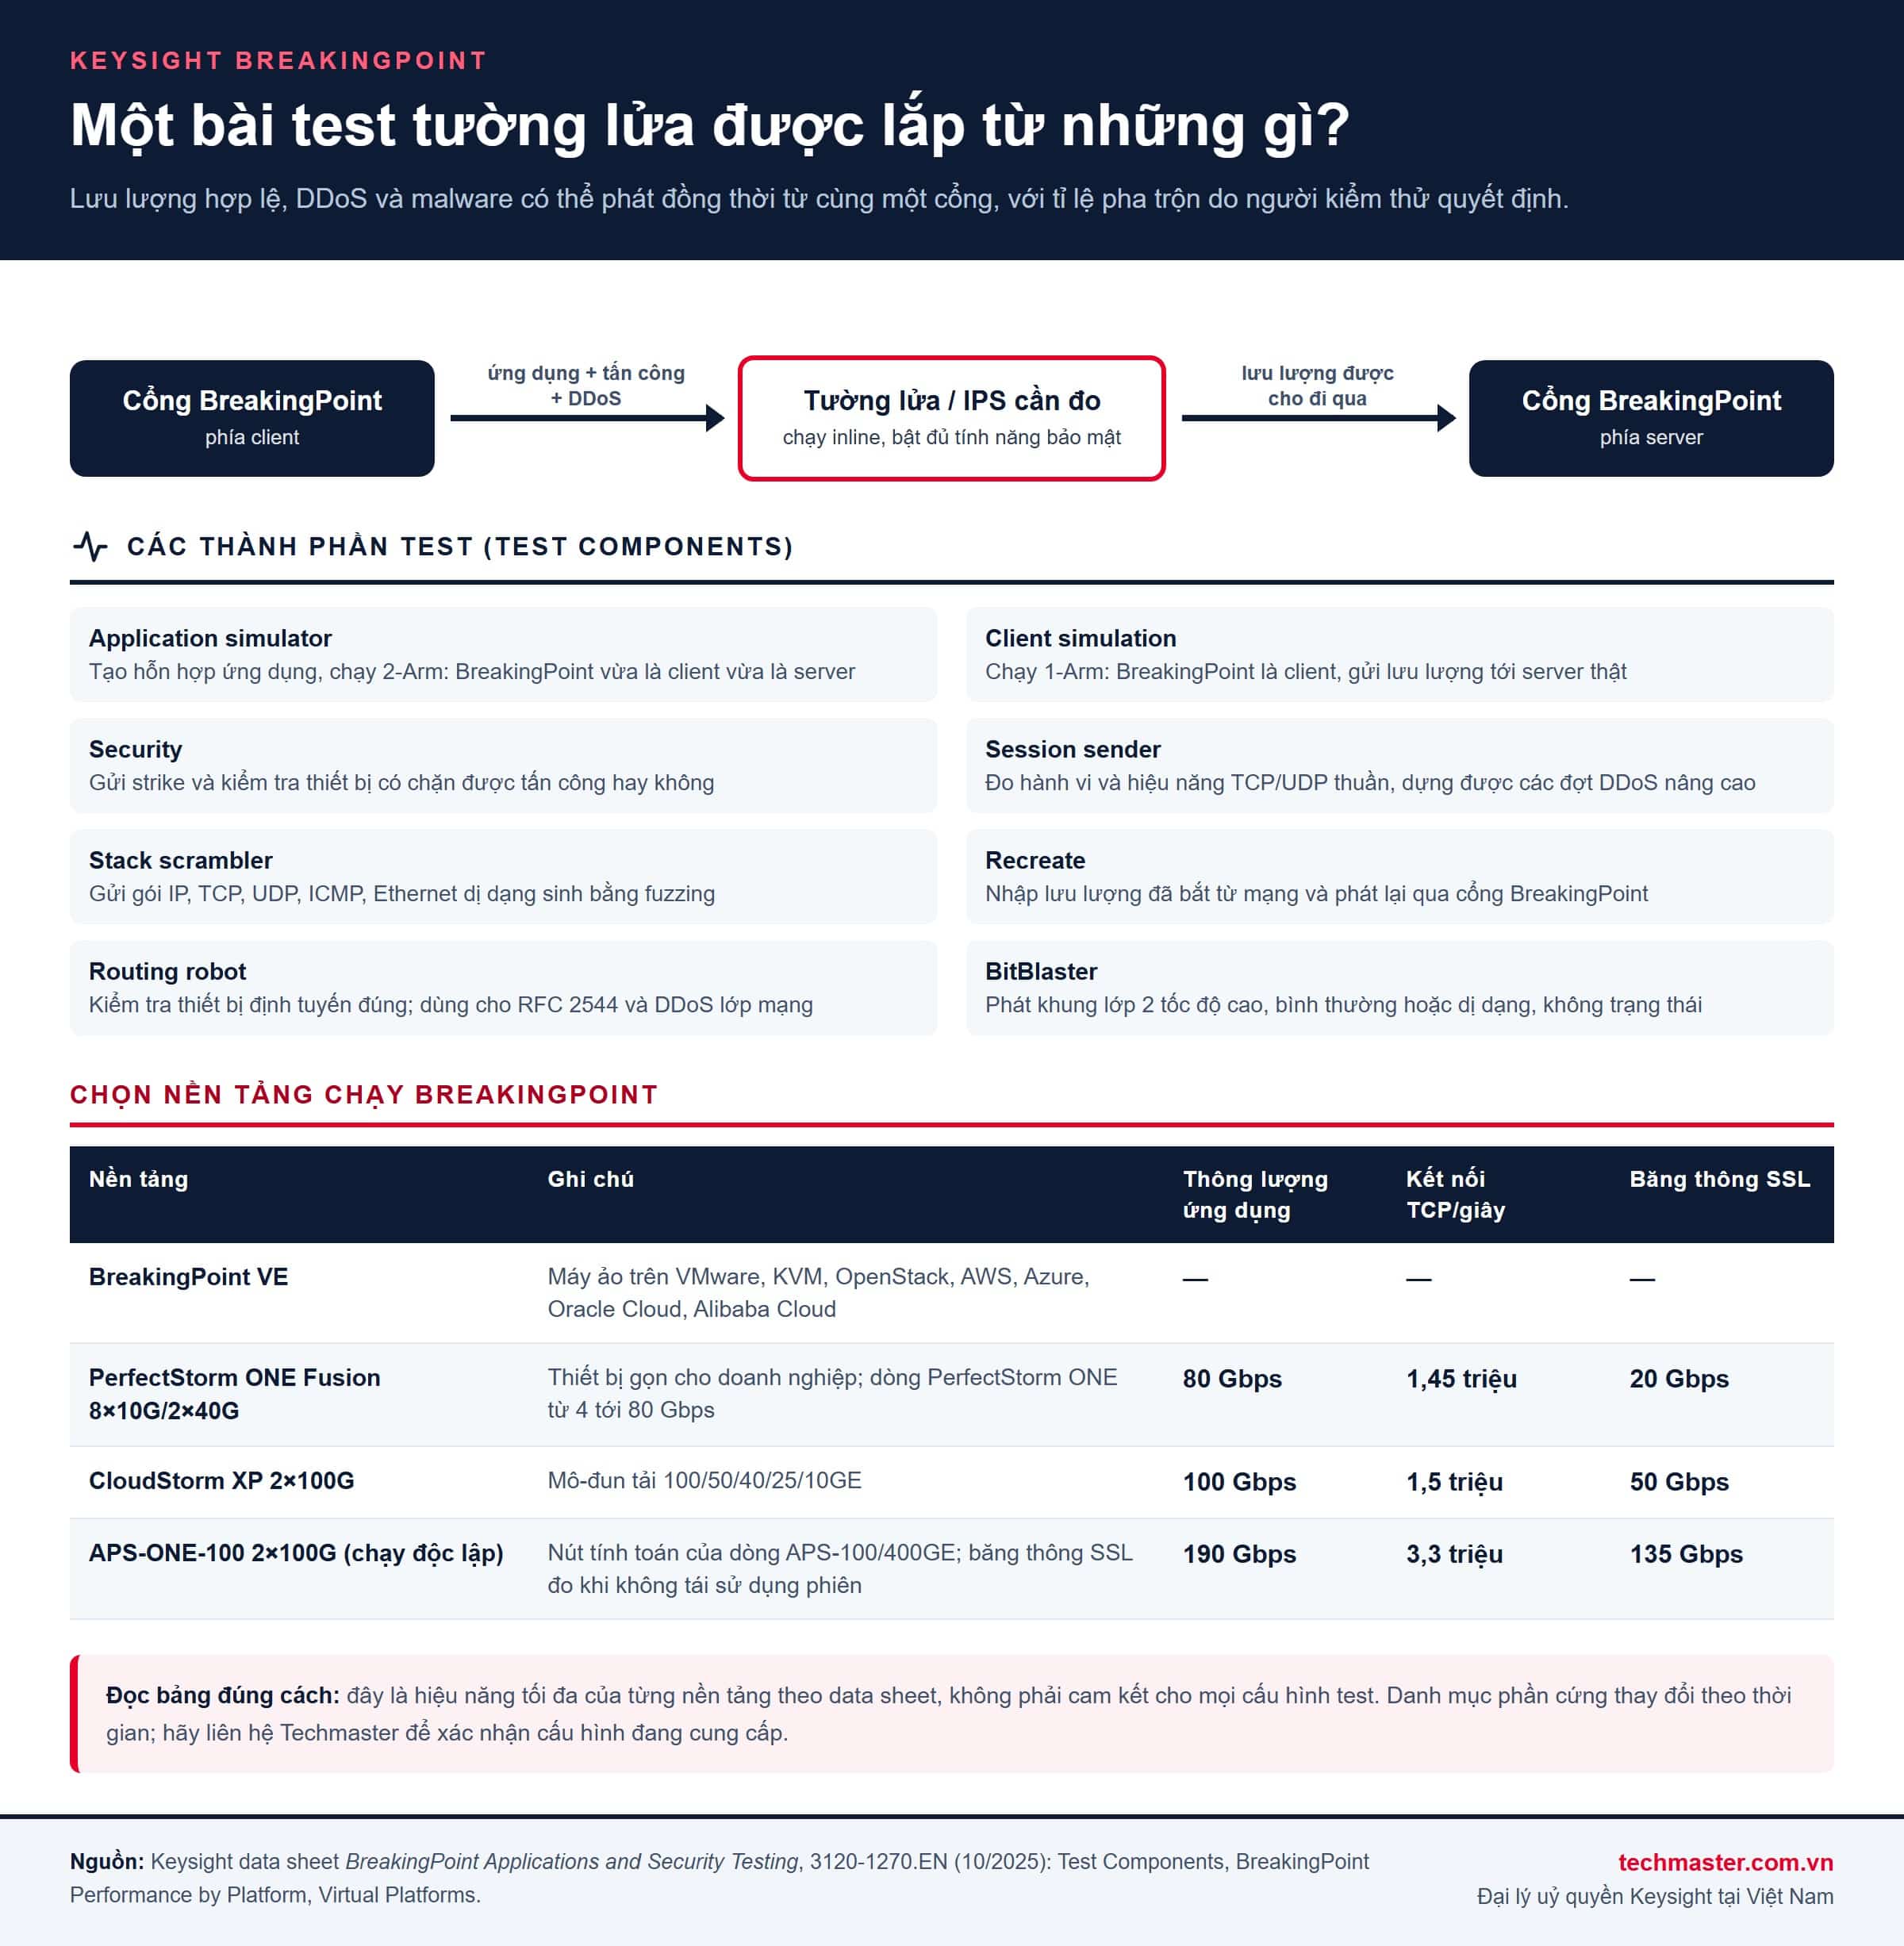
- Application simulator — tạo hỗn hợp ứng dụng, chạy ở chế độ 2-Arm: BreakingPoint đóng vai cả client lẫn server ở hai phía thiết bị.
- Client simulation — chạy 1-Arm: BreakingPoint là client, gửi lưu lượng tới server thật nằm sau thiết bị.
- Security — gửi các strike và kiểm tra thiết bị có chặn được tấn công hay không. Security NP là tập con của Security, dùng để gửi malware ở tải cao hơn.
- Session sender — đo hành vi và hiệu năng TCP/UDP thuần, dựng được các đợt DDoS nâng cao.
- Stack scrambler — gửi gói IP, TCP, UDP, ICMP và Ethernet dị dạng sinh bằng kỹ thuật fuzzing để kiểm tra tính toàn vẹn của ngăn xếp giao thức.
- Recreate phát lại lưu lượng đã bắt từ mạng; Routing robot kiểm tra thiết bị định tuyến đúng, dùng cho RFC 2544 và DDoS lớp mạng; BitBlaster phát khung lớp 2 tốc độ cao, bình thường hoặc dị dạng.
Điểm quan trọng với bài toán của RFC 9411 là theo data sheet, BreakingPoint phát mọi loại lưu lượng đồng thời từ cùng một cổng — lưu lượng hợp lệ, DDoS và malware — với toàn quyền chỉnh tỉ lệ pha trộn. Cách phát này khớp với cách RFC 9411 mô tả bước đánh giá bảo mật: tấn công đi cùng lúc với lưu lượng nền.

Phần môi trường mạng được dựng trong Network Neighborhood, hỗ trợ IPv4, IPv6, VLAN, IPsec, DHCP, DNS và các phần tử mạng di động 3G/4G. Load profile cho phép điều khiển tốc độ, dạng burst và phân bố Poisson. Keysight cũng dựng sẵn các “lab” theo tình huống — RFC 2544, DDoS, Session Sender, Multicast, lawful intercept và DLP — cùng API REST và TCL để tự động hoá. Báo cáo sinh tự động sau mỗi lần chạy, xuất được XLS, HTML, PDF, RTF, CSV, và có chức năng so sánh nhiều lần chạy của cùng một bài test.
Lưu lượng “giống thật” trong BreakingPoint gồm những gì?
Thiết bị bảo mật kiểm tra nội dung, nên nội dung của lưu lượng test ảnh hưởng trực tiếp tới kết quả đo. Data sheet nêu các con số sau cho thư viện của BreakingPoint:
- Hơn 780 giao thức ứng dụng được mô phỏng, cùng hàng trăm hồ sơ hỗn hợp ứng dụng dựng sẵn đại diện cho mạng doanh nghiệp và nhà mạng. HTTP/1.0, HTTP/1.1 và HTTP/2 dùng được làm lớp truyền tải; TLS hỗ trợ các phiên bản 1.0, 1.1, 1.2 và 1.3.
- Hơn 190.000 tấn công, gồm hơn 10.000 strike và hơn 180.000 mẫu malware, và tấn công có thể được ngụy trang bằng hơn 200 kỹ thuật né tránh (evasion).
- Các kiểu DDoS từ lớp mạng tới lớp ứng dụng: ICMP flood, UDP flood và khuếch đại UDP, SYN flood, DNS flood, recursive GET flood, slow POST. Ví dụ tấn công data sheet liệt kê có khai thác lỗ hổng Log4j, Spring4Shell và DDoS kiểu HTTP/2 rapid reset.
Để tránh việc thiết bị “nhận ra” dữ liệu test lặp lại, nội dung có thể được tham số hoá: token để ngẫu nhiên hoá dữ liệu trong luồng ứng dụng, sinh văn bản kiểu Markov, bảng từ điển (ví dụ danh sách mật khẩu cho kịch bản dò mật khẩu), sinh tệp đính kèm động như exe, jpg, pdf, và nội dung đa ngôn ngữ.
Thư viện được giữ mới qua chương trình Application and Threat Intelligence (ATI). Theo data sheet, ATI phát hành cập nhật hai tuần một lần trong hơn 10 năm, gói malware ra hằng tháng, và ứng dụng hay tấn công mới được thêm vào mà không cần cập nhật firmware hay hệ điều hành.
BreakingPoint QuickTest giúp chạy bộ test NetSecOPEN nhanh ra sao?
BreakingPoint QuickTest đóng gói sẵn các phép đo HTTP/HTTPS theo RFC 9411 và các bài đánh giá bảo mật thành bộ test chạy trong vài cú nhấp, nên việc kiểm thử hiệu năng tường lửa không phải dựng tay từng phép đo. Các bộ test gồm: NetSecOPEN, NetSecOPEN Security, Performance, Encryption Performance và Security. Theo data sheet QuickTest, bộ NetSecOPEN dùng các hỗn hợp ứng dụng NetSecOPEN Healthcare và Education cùng các phép đo hiệu năng HTTP và HTTPS theo RFC 9411; bộ NetSecOPEN Security chạy exploit, malware và evasion để đo hiệu quả phát hiện, ngăn chặn.
Ba điểm đáng chú ý khi dùng trong thực tế:
- Thao tác ngắn: data sheet mô tả chạy các ca test phức tạp trong hai tới ba cú nhấp, với trang cấu hình địa chỉ client, server và gateway của thiết bị trên cùng một màn hình, kèm nút kiểm tra kết nối.
- Thuật toán tự ổn định, tự tìm mức tải: đẩy thiết bị tới điểm gãy rồi tự điều chỉnh tải để duy trì thông lượng đỉnh trong suốt thời gian test.
- Báo cáo có điểm số: điểm tổng của bộ test là trung bình có trọng số của các hạng mục, kèm nhận xét và khuyến nghị. Có thể so sánh trước và sau một thay đổi cấu hình, và chuyển sang BreakingPoint đầy đủ khi cần tuỳ biến sâu hơn.
Một lưu ý nhỏ khi đối chiếu tài liệu: data sheet QuickTest gọi mục 7.4 và 7.8 là “HTTP/HTTPS Transactions Per Second”, còn chính RFC 9411 đặt tên hai mục này là HTTP Transaction Latency và HTTPS Transaction Latency. Khi viết báo cáo, nên dẫn tên theo văn bản RFC.
Nên chạy BreakingPoint trên nền tảng nào?
Câu trả lời phụ thuộc vào tốc độ giao diện của thiết bị cần đo và lượng lưu lượng mã hoá cần tạo. BreakingPoint có bản ảo và nhiều nền tảng phần cứng:
- BreakingPoint VE (Virtual Edition) triển khai trên VMware, KVM, OpenStack, Amazon Web Services, Microsoft Azure, Oracle Cloud và Alibaba Cloud, dùng DPDK, SR-IOV và PCI-PT để tăng tốc. Theo data sheet, mô hình thuê bao của VE phù hợp ngân sách IT theo dự án.
- PerfectStorm ONE là thiết bị gọn cho doanh nghiệp, từ 4 tới 80 Gbps lưu lượng ứng dụng mô phỏng.
- CloudStorm và APS-100/400GE cho tải lớn. Dòng APS gồm thiết bị APS-M8400 8 cổng 400GE, bộ điều khiển APS-M1010 và nút tính toán APS-ONE-100. Bộ điều khiển APS-M1010 chạy được BreakingPoint, IxLoad và CyPerf trong một triển khai thống nhất.
Bảng hiệu năng theo nền tảng trong data sheet 3120-1270 (10/2025) cho một vài mốc để hình dung: PerfectStorm ONE Fusion 8×10G/2×40G đạt 80 Gbps thông lượng ứng dụng, 1,45 triệu kết nối TCP mỗi giây, 20 Gbps băng thông SSL; CloudStorm XP 2×100G đạt 100 Gbps, 1,5 triệu kết nối/giây, 50 Gbps SSL; APS-ONE-100 2×100G chạy độc lập đạt 190 Gbps, 3,3 triệu kết nối/giây và 135 Gbps SSL (đo khi không tái sử dụng phiên). Đây là số liệu theo từng nền tảng trong data sheet, không phải cam kết cho mọi bài test.
Nguyên tắc chọn thực tế: tính tổng băng thông giao diện của thiết bị cần đo và tỉ lệ lưu lượng HTTPS mà nó phải giải mã, rồi đối chiếu với cột băng thông SSL chứ không chỉ cột thông lượng ứng dụng. Danh mục phần cứng Keysight thay đổi theo thời gian, nên trước khi chốt cấu hình, hãy liên hệ Techmaster để xác nhận model đang cung cấp.
Kiểm thử hiệu năng tường lửa liên quan gì tới giám sát và mô phỏng mạng?
Kiểm thử hiệu năng tường lửa trả lời câu hỏi “thiết bị chịu được bao nhiêu khi bảo vệ thật”. Nó nằm cạnh vài bài toán khác mà Techmaster đã viết:
- Trước khi triển khai, có thể mô phỏng mạng bằng network emulation và bộ chỉ tiêu RFC 2544 để xem ứng dụng phản ứng thế nào với trễ và mất gói.
- Sau khi triển khai, công cụ bảo mật chỉ phân tích được lưu lượng mà nó nhận được — xem network packet broker là gì và vì sao cổng SPAN không đủ.
- Khi đường truyền lên 400G, 800G, bài toán tạo đủ tải test cũng đổi theo — xem đo kiểm 800G Ethernet và bước lên 1.6T.
- Ở phía thiết bị đầu cuối, kiểm thử bảo mật IoT là một lớp công việc khác: đánh giá chính thiết bị, không phải thiết bị bảo vệ mạng.
Danh mục đầy đủ thiết bị Keysight do Techmaster phân phối có tại trang Keysight của Techmaster.
Câu hỏi thường gặp
RFC 9411 khác RFC 3511 ở điểm nào?
RFC 9411 thay thế RFC 3511. Tài liệu mới dành cho tường lửa và thiết bị ngăn chặn xâm nhập thế hệ mới (NGFW, NGIPS), đưa phép đo về lưu lượng ứng dụng lớp 7 có kiểm tra bảo mật, yêu cầu thiết bị chạy inline với đúng tính năng bảo mật như khi triển khai thật, và định nghĩa chín phép đo cho lưu lượng HTTP và HTTPS.
Có bắt buộc bật kiểm tra TLS khi đo theo RFC 9411 không?
Không bắt buộc tuyệt đối. Trong bảng tính năng của RFC 9411, kiểm tra TLS thuộc nhóm khuyến nghị (RECOMMENDED) cho cả NGFW lẫn NGIPS, và RFC ghi chú có những tình huống tính năng này là tuỳ chọn. Nếu không bật, lý do phải ghi trong báo cáo; riêng phép đo thông lượng với hỗn hợp ứng dụng (mục 7.1), báo cáo còn phải giải thích việc này ảnh hưởng thế nào tới phần lưu lượng mã hoá.
BreakingPoint có chạy được trên máy ảo hoặc đám mây không?
Có. Theo data sheet Keysight, BreakingPoint VE triển khai được trên VMware, KVM, OpenStack, Amazon Web Services, Microsoft Azure, Oracle Cloud và Alibaba Cloud, dùng DPDK, SR-IOV và PCI-PT để tăng hiệu năng.
Thư viện tấn công của BreakingPoint được cập nhật thế nào?
Qua chương trình Application and Threat Intelligence (ATI) của Keysight. Theo data sheet, ATI phát hành cập nhật hai tuần một lần, gói malware ra hằng tháng, thư viện có hơn 190.000 tấn công và hơn 780 ứng dụng, và nội dung mới được thêm vào mà không cần cập nhật firmware.
Nguồn tham khảo trong bài: RFC 9411 — Benchmarking Methodology for Network Security Device Performance (IETF), data sheet Keysight BreakingPoint Applications and Security Testing 3120-1270, data sheet BreakingPoint QuickTest và data sheet APS-100/400GE Series.
Nếu bạn đang lên kế hoạch kiểm thử hiệu năng tường lửa cho sản phẩm mới, cho đợt nâng cấp trung tâm dữ liệu hay cho một đợt đánh giá nhiều nhà cung cấp, liên hệ Techmaster để được tư vấn cấu hình BreakingPoint theo đúng tốc độ giao diện và tỉ lệ lưu lượng mã hoá của bạn.


